Korea
Südkorea MFDS-Cybersicherheitsleitlinie (6. Revision, 0995-06): Die wichtigsten Neuerungen im Überblick
Kompakter Leitfaden zur 6. Revision der koreanischen MFDS-Cybersicherheitsleitlinie (Guideline-0995-06): flexiblere Passwortregeln, klarere Nachweispflichten und praktische Schritte für Hersteller.

Hintergrund & Drei zentrale Neuerungen
Die 6. Revision (Guideline-0995-06) führt keine neuen Prüfkategorien ein, sondern korrigiert gezielt typische Reibungspunkte aus der Zulassungspraxis seit Einführung des 35-Punkte-Systems. Die Linie ist klar: Starre Authentifizierungsregeln werden an internationale Standards angepasst, während häufige Dokumentationslücken klar geregelt werden.
1. Praxisnahe Authentifizierung: Keine unnötigen Firmware-Umbauten mehr
Bisher führten starre Vorgaben zu regelmäßigen Passwort-Ablauftimern und komplexen Sonderzeichenregeln häufig dazu, dass bereits nach FDA oder CE zugelassene Geräte für den koreanischen Markt angepasst werden mussten.
Mit Guideline-0995-06 streicht das MFDS den Zwang zur periodischen Passwortänderung (IA-04) im Einklang mit modernen Sicherheitsstandards, um Sperrungen im klinischen Notfallbetrieb zu vermeiden. Zudem werden risiko- und produktspezifische Passwortrichtlinien offiziell akzeptiert (IA-05): Geräte mit kleinem Touchscreen oder reinem Ziffernblock können PIN-Konzepte über ergänzende Schutzmaßnahmen (wie Kontosperrung nach Fehlversuchen und automatische Sitzungssperre) im Risikomanagement begründen.
2. Klare Nachweispflichten bei Eingabevalidierung und Fehlermeldungen
Im Gegenzug präzisiert das MFDS die Anforderungen bei zwei Punkten der Systemintegrität, die in der Praxis besonders oft zu Nachforderungen führten:
- Dokumentation nicht anwendbarer Eingabeprüfungen (
SI-05): Alle sechs Prüfbereiche (Wertebereich, ungültige Zeichen, unvollständige Daten/Buffer Overflow, SQL-Injection, XSS und fehlerhafte Pakete) sind zu betrachten. Entfallen einzelne Punkte architekturbedingt – etwa SQL-Injection oder XSS bei eingebetteten Systemen ohne Datenbank oder Web-Oberfläche –, darf dies nicht kommentarlos ausgelassen werden, sondern muss in der Design- oder Risikomanagement-Akte begründet werden. - Pflichtverzeichnis für Benutzer-Fehlermeldungen (
SI-07): Login-Hinweise werden sauberIA-06zugeordnet, und das Vorliegen einer vollständigen Liste aller benutzerseitigen Fehlermeldungen (in der Design-Dokumentation oder Gebrauchsanweisung) steigt zum verbindlichen Prüfkriterium auf, damit keine internen Systempfade offengelegt werden.
3. Wegfall des alten 13-Punkte-Übergangsanhangs
Der sechsseitige Übergangsanhang zur bis Juni 2025 befristeten 13-Punkte-Altregelung wurde vollständig gestrichen (Umfang sinkt von 76 auf 70 Seiten). Für sämtliche Medizinprodukte, IVDs und digitalen Medizinprodukte gilt ausschließlich die 35-Punkte-Checkliste.
Prüfaufwandsverteilung & Vorher-Nachher-Vergleich
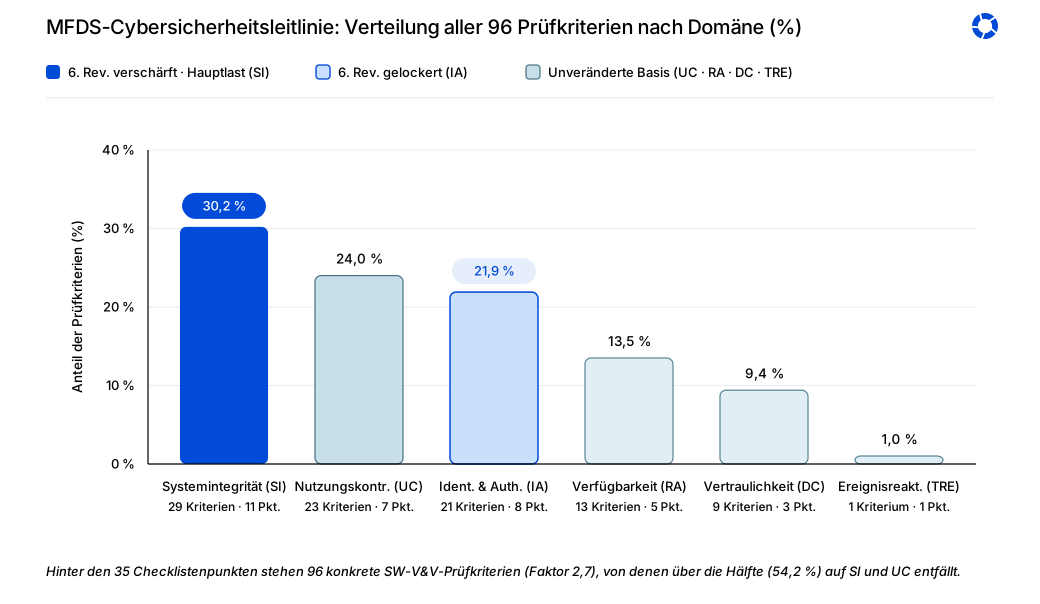
Ein Blick auf die gesamte Leitlinie zeigt, wo der tatsächliche Prüfaufwand liegt: Hinter den 35 Checklistenpunkten stehen 96 konkrete Prüfkriterien (Faktor 2,7) für den SW-V&V-Bericht – davon entfallen über die Hälfte (54,2 %) allein auf Systemintegrität (SI, 30,2 %) und Nutzungskontrolle (UC, 24,0 %).
- Klare Regeln im größten Prüffeld (
SI,30,2 %): MitSI-05undSI-07beseitigt das MFDS Auslegungsunsicherheiten genau dort, wo das höchste Prüfvolumen (29von96Kriterien) liegt. - Leichtere Wiederverwendung globaler Berichte (
IA,21,9 %): Die Lockerungen beiIA-04undIA-05erleichtern die direkte Übernahme bestehender FDA- und EU-MDR-Prüfnachweise erheblich.
| Bereich | Bisher (Guideline-0995-05) |
Neu (Guideline-0995-06) |
Praktische Auswirkung |
|---|---|---|---|
Passwortwechsel (IA-04) |
Forderte periodischen Zwangswechsel | Streichung von „periodisch“; prüft generelle Änderungsfunktion | Globale Geräte ohne 90-Tage-Ablauftimer bestehen ohne Firmware-Anpassung |
Passwortstärke (IA-05) |
Orientiert an allgemeinen Verbraucher-IoT-Regeln | Anerkennung risiko- und produktspezifischer Richtlinien | Ziffernblock- und Touch-Geräte können PIN-Konzepte über Risikoanalyse belegen |
Eingabevalidierung (SI-05) |
6 Punkte gelistet ohne Regel für Auslassungen | Prüfung aller 6 Punkte + N/A-Begründung in Design-/Risikoakte | Verhindert Rückfragen bei begründetem Verzicht auf SQLi/XSS bei Embedded-Geräten |
Fehlerbehandlung (SI-07) |
Login-Überlappung; Fehlerliste nur als Prüfbeispiel | Trennung vom Login; vollständige Fehlerliste wird Pflichtkriterium | Vollständiges Fehlermeldungsverzeichnis in Design-Akte oder koreanischer IFU nötig |
| Checklisten-Systematik | Enthielt abgelaufenen 13-Punkte-Anhang (76 Seiten) | Übergangsanhang gestrichen; einheitliche 35-Punkte-Liste (70 Seiten) | Veraltete 13-Punkte-Vorlagen aus allen Zulassungsvorlagen entfernen |
Betroffene Produktkategorien
Erfasst werden eigenständige Softwareprodukte sowie alle Medizinprodukte und IVDs mit Software oder Firmware und externen Kommunikations- oder Datenschnittstellen.
| Produktkategorie | Typische Beispiele | Schwerpunkt bei der Einreichung |
|---|---|---|
| Eigenständige Software (SaMD) & KI-Produkte | KI-Diagnosesoftware, digitale Therapeutika, klinische Cloud-/Mobil-Apps | Vollständige 35-Punkte-Prüfung, alle 6 Eingabevektoren (inkl. Web/API), kompletter UI-Fehlerkatalog sowie SBOM-Schwachstellenanalyse |
| Vernetzte Medizin- & IVD-Hardware | Patientenmonitore und IVD-Analysatoren mit LAN, WLAN oder Bluetooth | Nutzung der flexibleren Passwortregeln (IA-04/IA-05), Protokoll-Fuzzing sowie abgestimmtes Fehlermeldungsverzeichnis |
| Geräte mit lokalen Kabelschnittstellen | Offline-Geräte mit USB-, RS-232-, SD-Karten- oder Service-Port | Schnittstellenbezogene 35-Punkte-Prüfung; dokumentierte Nichtanwendbarkeit für Web/DB in Design-/Risikoakte plus Port-Eingabetests |
| Änderungsanträge zugelassener Produkte | Bereits vermarktete Geräte bei neuen Schnittstellen oder Sicherheits-Updates | Keine Rückwirkung für unveränderte Bestandsprodukte, aber sofortige Anwendung bei zulassungsrelevanten Software-Änderungsanträgen |
3 Handlungsschritte für Hersteller
Mit drei übergeordneten Schritten lassen sich kommende Erst- und Änderungszulassungen effizient vorbereiten:
1. Wiederverwendbarkeit bestehender FDA-/CE-Berichte vorab prüfen
Prüfen Sie vor etwaigen Software-Änderungen im Rahmen einer koreanischen Cybersicherheits-Konformitätsbewertung, inwieweit vorhandene US-FDA- oder EU-MDR-Prüfberichte direkt genutzt werden können. Durch Verknüpfung mit kompensierenden Kontrollen im eQMS-Risikomanagement entfallen koreaspezifische Passwort-Umbauten in den meisten Fällen.
2. N/A-Begründungen und Fehlermeldungslisten frühzeitig ergänzen
Schließen Sie vor Antragstellung über ein gezieltes Cybersicherheits-Engineering für Medizinprodukte die beiden häufigsten Nachforderungsquellen: Ergänzen Sie architekturbedingte Ausschlüsse bei der Eingabevalidierung (SI-05) explizit in der Design- oder Risikoakte und stellen Sie eine vollständige Tabelle aller benutzerseitigen Fehlermeldungen (SI-07) ohne interne Pfadangaben bereit.
3. Koreanische Gebrauchsanweisung (IFU) abgleichen und Änderungen steuern
Gutachter gleichen den Sicherheitsbericht direkt mit der koreanischen technischen Dokumentation ab. Stellen Sie vor der technischen Dokumentationsprüfung in Korea sicher, dass Passworthinweise und Fehlertabellen exakt mit der koreanischen IFU übereinstimmen, und bewerten Sie geplante Firmware-Updates bei Bestandsprodukten frühzeitig über ein strukturiertes Änderungsmanagement für Zulassungen.
Häufig gestellte Fragen
Benötigen Medizinprodukte weiterhin einen erzwungenen 90-Tage-Passwortwechsel für die MFDS-Zulassung?
Nein. Die 6. Revision hat die Pflicht zum periodischen Zwangswechsel gestrichen. Solange autorisierte Nutzer oder Administratoren Zugangsdaten bei Bedarf ändern können, ist IA-04 auch ohne automatischen Ablauftimer erfüllt.
Müssen Geräte mit Zifferntastenfeld oder kleinem Display komplexe Sonderzeichen-Passwörter erzwingen?
Nein. Das MFDS erkennt Passwortregeln an, die sich am Risikograd und den Hardware-Eigenschaften des Produkts orientieren. Ein numerischer PIN-Code ist zulässig, sofern ergänzende Schutzmaßnahmen wie Sperren nach Fehlversuchen und automatische Bildschirmsperren in der Design- und Risikoakte begründet werden.
Wie sind SQL-Injection- und XSS-Prüfungen bei Embedded-Geräten ohne Web-Oberfläche oder Datenbank zu handhaben?
Nicht vorhandene Web- oder Datenbankfunktionen müssen nicht künstlich getestet werden, dürfen aber auch nicht kommentarlos fehlen. Dokumentieren Sie das Fehlen dieser Softwarekomponenten ausdrücklich in der Design- oder Risikomanagement-Akte und reichen Sie die Prüfberichte für die übrigen zutreffenden Eingabetests ein.
Müssen bereits in Südkorea zugelassene Bestandsprodukte sofort neu eingereicht werden?
Nein. Die überarbeitete Leitlinie gilt ab dem 30. Oktober 2026 für Neuanträge und wirkt nicht rückwirkend auf unveränderte Bestandszulassungen. Erst wenn Sie im Rahmen eines technischen Änderungsantrags neue Kommunikationsschnittstellen einführen oder sicherheitsrelevante Softwarefunktionen ändern, greifen die aktuellen 35 Anforderungen.